ExtraHop RevealX: Netzwerk als verlässliche Datenbasis
Viele Angriffe bewegen sich dort, wo klassische Endpoint- und Log-Daten nur einen Ausschnitt zeigen: im Netzwerk. ExtraHop RevealX analysiert die Kommunikation zwischen Benutzern, Geräten und Anwendungen und schafft damit den Kontext, den Security- und IT-Teams für fundierte Entscheidungen benötigen.
Wenn im Netzwerk der entscheidende Kontext fehlt
EDR, Firewall und SIEM bleiben zentrale Bausteine einer modernen Sicherheitsarchitektur. Dennoch entsteht häufig eine Lücke zwischen einzelnen Meldungen: Welche Systeme kommunizieren miteinander? Wo bewegt sich ein Angreifer seitlich durch die Umgebung? Welche unbekannten Geräte sind aktiv? Und welche Auffälligkeit ist tatsächlich relevant? Ohne einen durchgängigen Blick auf Netzwerkaktivitäten werden Untersuchungen langsamer und Zusammenhänge erst spät sichtbar.
Verschlüsselte Kommunikation und nicht verwaltete Assets erschweren klassische Überwachungsansätze zusätzlich. ExtraHop RevealX ergänzt bestehende Sicherheitswerkzeuge deshalb um eine unabhängige Sicht auf das tatsächliche Kommunikationsverhalten im Netzwerk.
Geräte, Benutzer, Anwendungen, Protokolle und Kommunikationsbeziehungen werden in einem gemeinsamen Kontext sichtbar. Das erleichtert die Orientierung in komplexen, hybriden Umgebungen.
Verdächtige Aktivitäten, laterale Bewegungen und ungewöhnliche Kommunikationsmuster lassen sich gezielter untersuchen. Risiken werden nicht isoliert, sondern im Zusammenhang mit beteiligten Systemen betrachtet.
Zusätzliche Sichtbarkeit auf verschlüsselte Kommunikation sowie unbekannte und nicht verwaltete Assets hilft, Lücken zwischen Endpoint-, Firewall- und SIEM-Daten zu schließen.
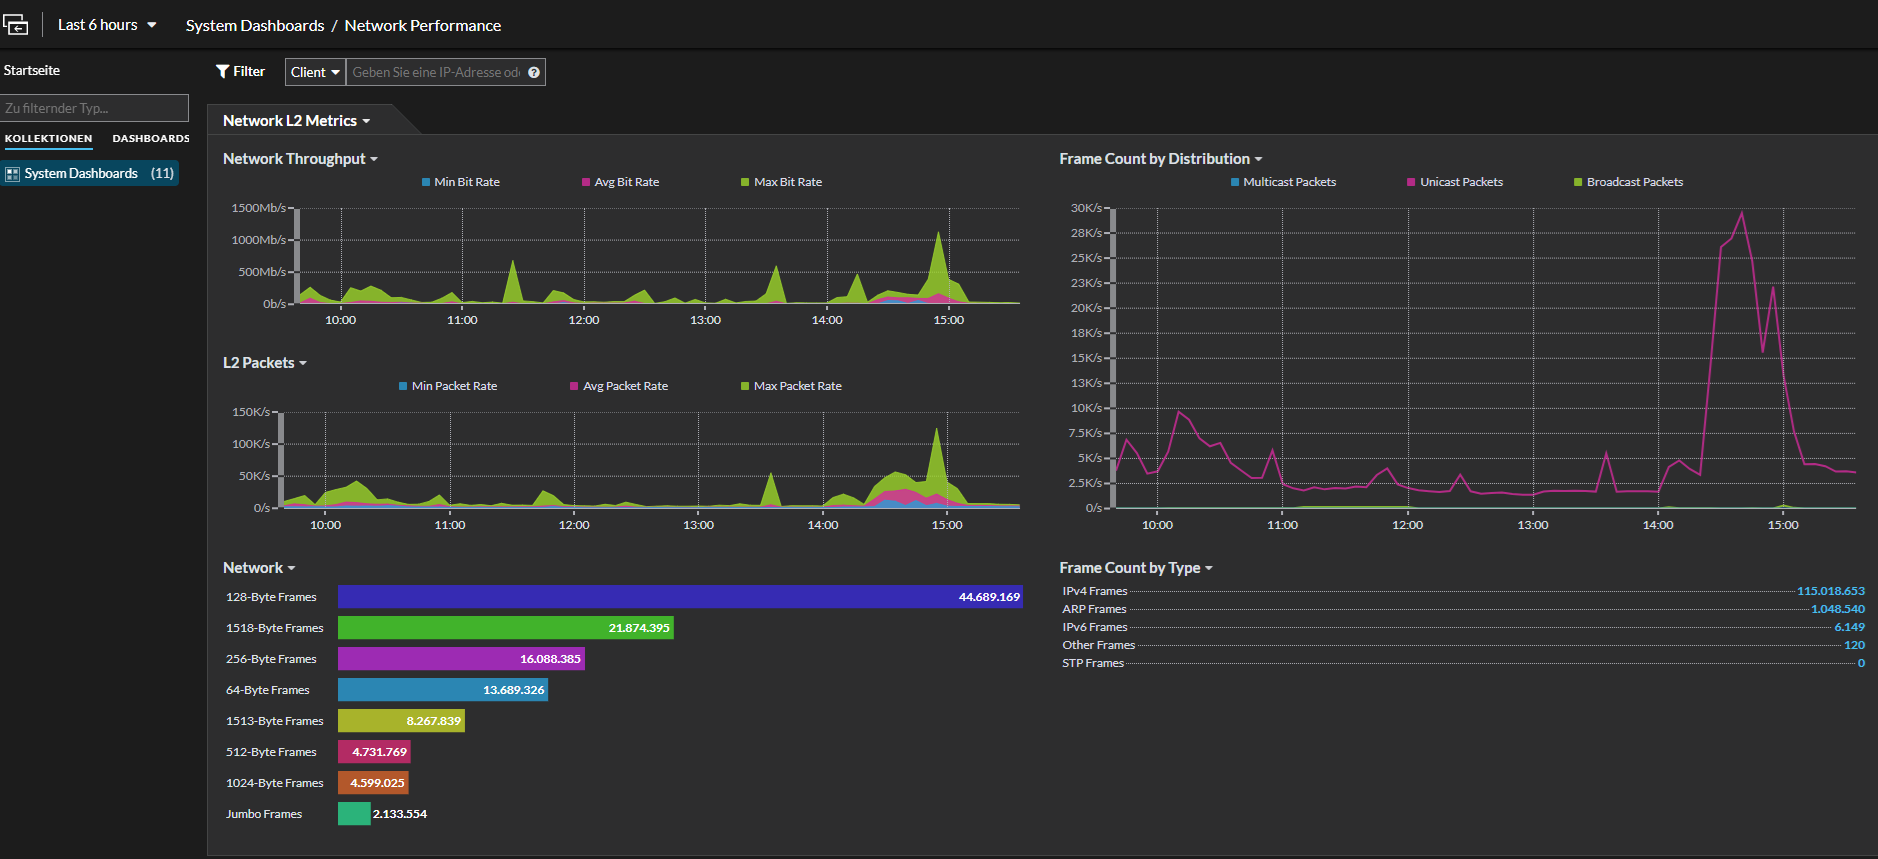
Dieselbe Datenbasis unterstützt sowohl Sicherheitsanalysen als auch Network Performance Monitoring. Dadurch lassen sich Störungen, Abhängigkeiten und mögliche Ursachen schneller eingrenzen.
RevealX kann in vorhandene EDR-, SIEM-, ITSM- und Automatisierungsprozesse eingebunden werden. Damit wird die Netzwerkperspektive Teil Ihrer bestehenden Arbeitsabläufe, statt ein neues Tool-Silo zu schaffen.
Eine Plattform für Security und Network Observability
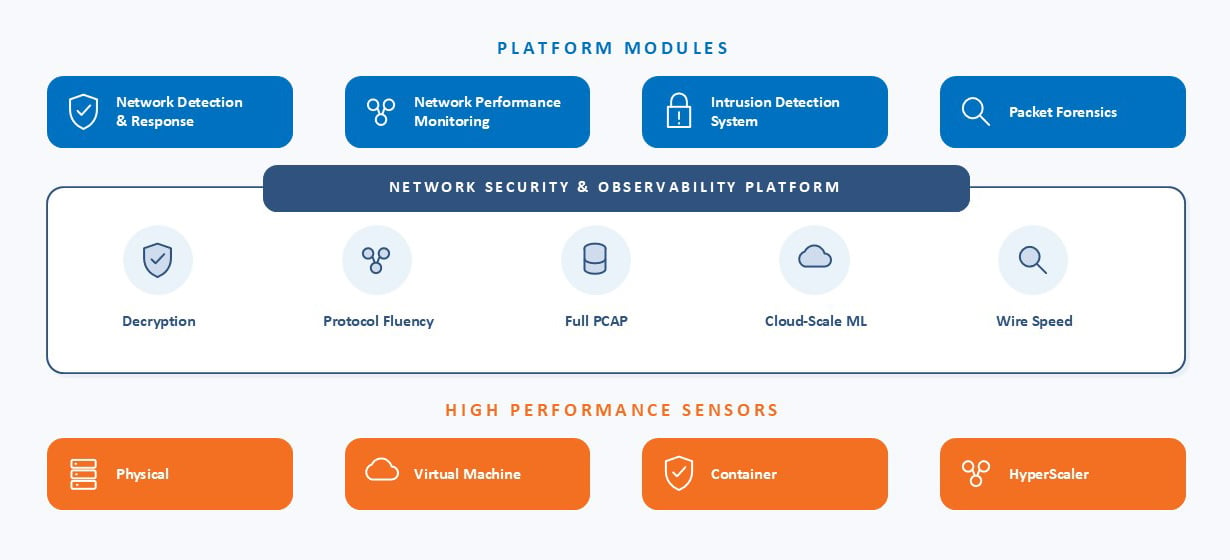
ExtraHop RevealX verbindet Network Detection and Response, Network Performance Monitoring, Intrusion Detection und Packet Forensics in einer gemeinsamen Plattform. Aus Kommunikationsbeziehungen, Protokollen, Geräten, Anwendungen und Verhaltensmustern entsteht ein aktuelles Bild der Umgebung. Security- und IT-Teams arbeiten damit auf einer gemeinsamen technischen Datenbasis.
Was ExtraHop RevealX technisch auszeichnet
RevealX analysiert Netzwerkkommunikation in Echtzeit und betrachtet nicht nur einzelne Warnungen, sondern den Zusammenhang zwischen Geräten, Benutzern, Anwendungen, Protokollen und Transaktionen. Die agentenlose Netzwerkperspektive ergänzt Endpoint- und Log-Daten um Informationen, die unabhängig vom Zustand einzelner Endgeräte entstehen.
Verhaltensbasierte Analysen und Machine Learning unterstützen dabei, Abweichungen vom normalen Kommunikationsverhalten zu erkennen. Erkannte Aktivitäten können MITRE ATT&CK Taktiken und Techniken zugeordnet werden. Das erleichtert die Einordnung entlang möglicher Angriffsphasen und schafft Kontext für Triage, Threat Hunting und Incident Investigation. Intrusion Detection und Packet Forensics können die verhaltensbasierte Analyse ergänzen. Damit verbindet die Plattform aktuelle Netzwerkmetadaten, regelbasierte Erkennungen und bei Bedarf Paketdaten in einem gemeinsamen Untersuchungsansatz.

Network Detection and Response
RevealX NDR analysiert Netzwerkaktivitäten auf auffällige Verhaltensweisen und unterstützt bei der Erkennung, Untersuchung und Reaktion auf Cyberbedrohungen. Der Fokus liegt auf dem Zusammenhang zwischen beteiligten Geräten, Benutzern, Anwendungen und Kommunikationspfaden. Dadurch werden auch Aktivitäten sichtbar, die sich nicht allein über bekannte Signaturen erklären lassen.
Network Performance Monitoring
RevealX NPM schafft Transparenz über Netzwerk- und Applikationsperformance. Kommunikationspfade, Transaktionen und Abhängigkeiten können gemeinsam betrachtet werden, um Performanceabweichungen zu erkennen und Root-Cause-Analysen sowie Troubleshooting zu unterstützen.

Intrusion Detection
Intrusion Detection ergänzt die verhaltensbasierte Analyse um regel- und signaturbasierte Erkennungen bekannter Angriffsmuster. Damit erhalten Security-Teams eine zusätzliche Perspektive für Triage, Untersuchung und Compliance-orientierte Nachweise.
Packet Forensics
Packet Forensics ermöglicht die detaillierte Untersuchung ausgewählter Netzwerkkommunikation. Bei sicherheitsrelevanten Ereignissen können Analysten tiefer in die zugrunde liegenden Pakete einsteigen und technische Abläufe nachvollziehen. Das unterstützt Vorfallsanalyse, Threat Hunting und Beweissicherung.
Kontext für die Untersuchung
Die Asset-Sicht zeigt bekannte und unbekannte Geräte, Rollen, Protokolle und Kommunikationsbeziehungen. Erkennungen bündeln auffällige Aktivitäten und stellen beteiligte Systeme sowie Risikokontext bereit. Die Einordnung über MITRE ATT&CK hilft, beobachtete Aktivitäten entlang typischer Angriffstaktiken und -techniken nachzuvollziehen.
Typische Einsatzszenarien
Ransomware hinterlässt häufig auffällige Kommunikations- und Bewegungsmuster, bevor der eigentliche Schaden sichtbar wird. RevealX unterstützt dabei, ungewöhnliche Aktivitäten und beteiligte Systeme im Netzwerkzusammenhang zu untersuchen.
Wenn Angreifer von einem System zum nächsten wechseln, entsteht eine Folge von Kommunikationsbeziehungen. Die Netzwerkperspektive hilft, diese Bewegungen nachzuvollziehen und betroffene Assets schneller einzugrenzen.
Geräte, die nicht im regulären Management erfasst sind, können dennoch aktiv kommunizieren. RevealX schafft Sichtbarkeit auf solche Assets und liefert zusätzliche Informationen zu Rollen, Protokollen und Beziehungen.
Verschlüsselung schützt Daten, kann aber zugleich die Analyse erschweren. Je nach technischer Ausgestaltung und Richtlinie kann RevealX ausgewählte verschlüsselte Kommunikation für die Analyse sichtbar machen und damit potenzielle blinde Flecken reduzieren.
Bei langsamen Anwendungen oder instabilen Verbindungen reicht ein einzelner Systemwert oft nicht aus. Die gemeinsame Sicht auf Netzwerkpfade, Transaktionen und Abhängigkeiten unterstützt eine strukturierte Ursachenanalyse.
So kommt RevealX in Ihre Umgebung
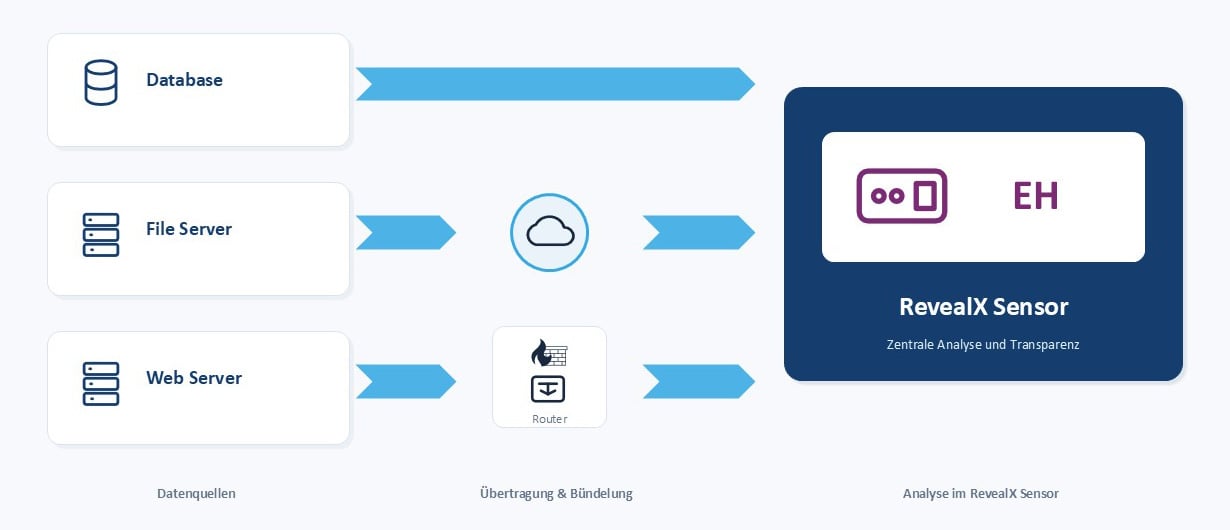
ExtraHop RevealX kann abhängig von Architektur und Betriebsanforderungen unterschiedlich bereitgestellt werden. RevealX Enterprise richtet sich an On-Premises-, Rechenzentrums- und Hybrid-Cloud-Umgebungen. RevealX 360 stellt die Analysefunktionen als cloudbasiertes SaaS-Modell bereit. Physische oder virtuelle Sensoren erfassen den relevanten Netzwerkverkehr agentenlos und liefern die Datenbasis für Security- und Performanceanalysen.
Welche Variante geeignet ist, hängt von Netzwerkstruktur, Datenquellen, Sicherheitsanforderungen, Betriebsmodell und gewünschten Integrationen ab. OFF LIMITS unterstützt dabei, die Optionen technisch zu bewerten und ein Modell auszuwählen, das zur vorhandenen Infrastruktur passt.

In bestehende Security- und IT-Prozesse integrierbar
RevealX kann Detections, Metriken und Kontextinformationen an vorhandene Systeme und Prozesse übergeben. Integrationen mit Endpoint-Security-, SIEM-, SOAR- und ITSM-Plattformen helfen dabei, Netzwerkdaten mit Endpoint- und Log-Informationen zusammenzuführen und Untersuchungen über bestehende Arbeitsabläufe hinweg zu unterstützen.
Je nach Zielarchitektur können beispielsweise CrowdStrike Falcon, Microsoft Sentinel, Splunk oder ServiceNow angebunden werden. Konkrete Integrationen und mögliche Automatisierungen werden in der Anforderungsanalyse geprüft. So ergänzt die Netzwerkperspektive den vorhandenen Security-Stack, ohne ein weiteres isoliertes Tool-Silo zu schaffen.
Warum OFF LIMITS für ExtraHop RevealX?
Security-Expertise aus der Praxis: Vom Angriff zur Untersuchung
Erfahrungen aus Penetrationstests, Incident Response und digitalen Forensikprojekten fließen direkt in die Beratung rund um ExtraHop RevealX ein. Wir wissen, wie Angreifer Netzwerke ausnutzen, sich lateral bewegen und Spuren hinterlassen – und unterstützen dabei, genau diese Aktivitäten sichtbar zu machen.
Netzwerk als Datenbasis: Transparenz statt Vermutungen
ExtraHop RevealX liefert eine unabhängige Sicht auf die tatsächliche Kommunikation zwischen Benutzern, Geräten und Anwendungen. Dadurch entstehen belastbare Erkenntnisse für Bedrohungserkennung, Investigation und Performanceanalyse.
Ganzheitlicher Sicherheitsansatz: Security, Performance und Kontext
RevealX ist keine isolierte Einzellösung. Die Plattform ergänzt bestehende Security- und IT-Landschaften sinnvoll und kann mit EDR-, SIEM-, NDR- und weiteren Sicherheitslösungen kombiniert werden, um Zusammenhänge sichtbar zu machen und Silos aufzubrechen.
Beratung mit technischem Tiefgang: Architektur statt Marketing
OFF LIMITS begleitet von der Anforderungsanalyse über die Auswahl des passenden Bereitstellungsmodells bis zur Einführung der Plattform. Im Fokus stehen technische Anforderungen, reale Anwendungsfälle und Lösungen, die im täglichen Betrieb funktionieren.
-
Langjährige Erfahrung in Cybersecurity-Projekten – von mittelständischen Unternehmen bis zu komplexen Enterprise-Umgebungen
-
Tiefgehendes Know-how in den Bereichen Network Detection & Response, Incident Response, Threat Hunting und Netzwerktransparenz
-
Nachgewiesene Kompetenz in Penetrationstests, Digital Forensics und der Analyse realer Angriffsszenarien
-
Erfahrung bei der Integration von NDR-, SIEM-, EDR- und Security-Monitoring-Lösungen in bestehende Sicherheitsarchitekturen
-
Praxis in der Identifikation unbekannter Assets, lateraler Bewegungen und komplexer Kommunikationsbeziehungen innerhalb moderner IT-Umgebungen
-
Unterstützung bei Architektur, Bereitstellung und Einführung von ExtraHop RevealX in hybriden und verteilten Infrastrukturen
Häufige Fragen (FAQ)
Network Detection and Response, kurz NDR, analysiert Netzwerkaktivitäten, um verdächtige Verhaltensweisen und mögliche Angriffe zu erkennen, zu untersuchen und Reaktionen zu unterstützen. Im Unterschied zu einer reinen Endpoint-Sicht betrachtet NDR die Kommunikation zwischen Systemen, Benutzern und Anwendungen.
RevealX ist als Ergänzung zu bestehenden Security-Werkzeugen gedacht. Die Plattform liefert Netzwerktransparenz und Kontext, der in Endpoint-, SIEM-, ITSM- und Automatisierungsprozesse eingebunden werden kann.
Die zentrale Datenbasis entsteht aus dem Netzwerkverkehr. Dadurch kann RevealX auch Systeme und Geräte erfassen, auf denen kein Endpoint-Agent installiert ist. Die konkrete Architektur wird im Rahmen der Anforderungsanalyse festgelegt.
Je nach Protokoll, technischer Ausgestaltung und Richtlinie kann ausgewählte verschlüsselte Kommunikation für die Analyse sichtbar gemacht werden. Welche Verfahren sinnvoll und zulässig sind, wird kundenspezifisch bewertet.
RevealX kann abhängig von Anforderungen und Umgebung mit physischen oder virtuellen Sensoren sowie als Enterprise- oder Cloud-orientiertes Modell bereitgestellt werden. OFF LIMITS unterstützt bei der Auswahl der passenden Variante.
Die Dauer hängt von Umfang, Datenbereitstellung, Sensorik, Integrationen und kundenseitigen Freigaben ab. Bei klaren Voraussetzungen ist ein Einstieg typischerweise innerhalb weniger Wochen möglich.
Ja. Demoführungen sind vorgesehen und eignen sich, um Anwendungsfälle, Funktionsumfang und die Eignung für die eigene Umgebung vor einer Entscheidung zu bewerten.
Machen Sie Netzwerkaktivitäten zur belastbaren Entscheidungsgrundlage
Ob Bedrohungserkennung, Threat Hunting, Asset-Transparenz oder Performanceanalyse: ExtraHop RevealX schafft technischen Kontext, den isolierte Einzelwerkzeuge häufig nicht liefern. Gemeinsam prüfen wir, welche Datenquellen, Module, Integrationen und Bereitstellungsoptionen zu Ihrer Umgebung passen.